Uma falha virou sucata: Keystone vai destruir 18.835 hardware wallets porque a chave que as autentica não dá para consertar
Falha de site expôs chave que autentica hardware wallets Keystone. Solução: destruir 18.835 unidades porque credencial não dá para consertar.
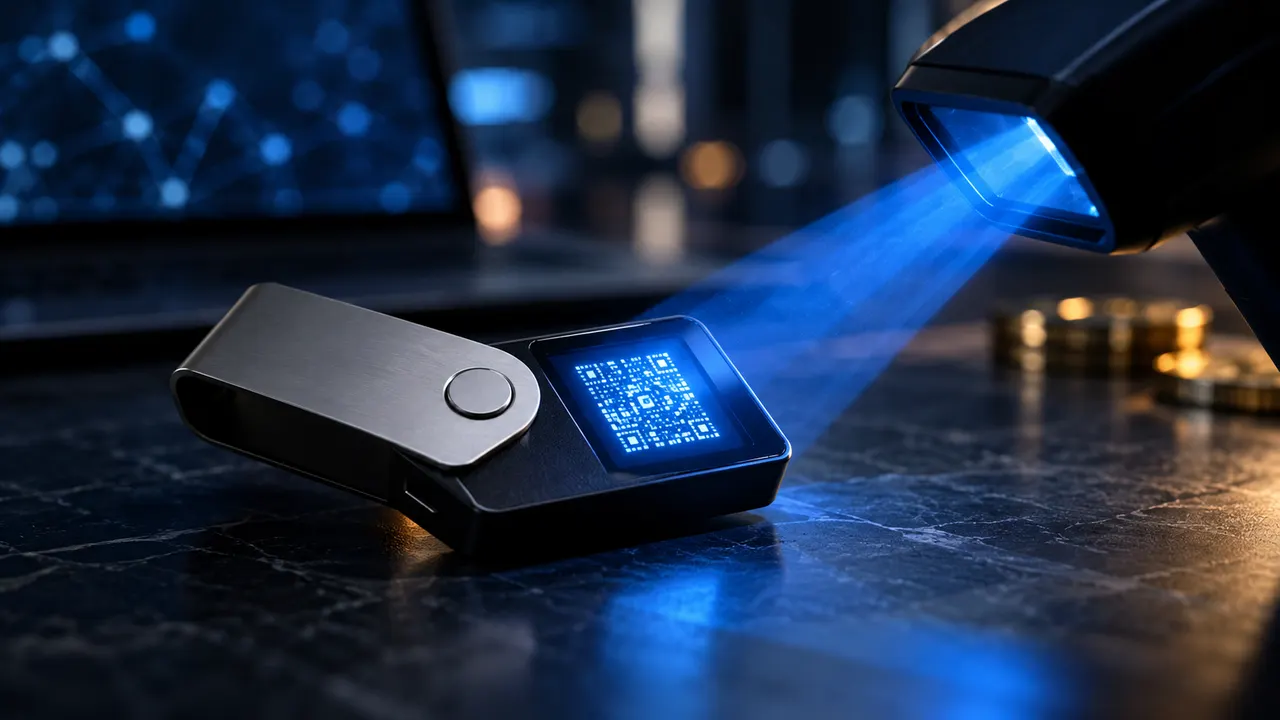
A Keystone vai destruir 18.835 dispositivos ainda não vendidos após hackers explorarem uma vulnerabilidade no site da empresa e roubarem a chave que autentica seus hardware wallets de fábrica. O roubo expõe um ponto cego na segurança de carteiras cripto: a verificação de autenticidade depende de uma credencial única, fixa de fábrica, que se torna inútil para sempre caso seja comprometida.
O caso, revelado pela Keystone e noticiado pelo The Hacker News e pela Decrypt, ilustra por que a empresa não consegue consertar o problema com um patch — a chave é gravada em memória de escrita única e não pode ser apagada nem reescrita. A única saída foi destruir o estoque comprometido.
Como o ataque aconteceu
A Keystone detectou o acesso não autorizado em 20 de outubro de 2026. Segundo a empresa, um invasor explorou uma vulnerabilidade em uma ferramenta de monitoramento de dados de terceiros usada no site da companhia, escalou privilégios dentro do sistema e acessou a chave WebAuth e dados de clientes.
A divulgação foi feita em etapas: a Keystone comunicou o vazamento de dados de clientes em 24 de outubro e só detalhou o roubo da chave de autenticação dois dias depois, em 26 de outubro.
O que é a chave WebAuth e por que ela não pode ser trocada
A WebAuth é um código gravado permanentemente em cada dispositivo Keystone durante a fabricação. Funciona assim: o comprador escaneia um QR code no site da empresa, o dispositivo usa a chave para descriptografar e exibir um código de verificação, e esse código precisa corresponder ao que aparece na página da Keystone. Se bater, o hardware é considerado genuíno.
O problema é que essa chave é gravada em memória de escrita única. Uma vez gravada, não existe forma de apagá-la ou reescrevê-la no dispositivo físico. Como a chave vazou, qualquer unidade de estoque que ainda carregue essa credencial específica fica vulnerável a falsificação: alguém poderia, em teoria, produzir um hardware clonado que passe pela verificação de autenticidade usando a mesma chave roubada.
Por isso a Keystone decidiu destruir as 18.835 unidades não vendidas que ainda têm a chave antiga. Os próximos dispositivos fabricados sairão com uma chave WebAuth diferente.
Dados de clientes também foram expostos
Além da chave de autenticação, o invasor teve acesso a 25.964 registros de clientes referentes a compras feitas entre 2024 e 2026, incluindo nomes, contatos, endereços de entrega e detalhes de pedidos. Outros 12.873 registros de checkouts não finalizados também foram incluídos no vazamento, por precaução.
Em resposta, a Keystone reduziu o período de retenção de dados de clientes de 180 para 90 dias. A empresa também alertou que criminosos podem usar as informações vazadas para se passar por suporte da Keystone, oferecendo falsas "migrações de ativos" ou "verificações" de dispositivo — um vetor clássico de phishing direcionado depois de vazamentos desse tipo.
Fundos dos usuários não foram afetados, diz a empresa
O ponto que a Keystone mais reforça é o contra-argumento ao pânico: a chave WebAuth não participa da criação de frases de recuperação (seed phrases), da derivação de chaves privadas nem da assinatura de transações. Ou seja, mesmo com a chave de autenticidade comprometida, as criptomoedas guardadas nas carteiras dos clientes não foram diretamente expostas.
Isso esclarece o alcance real do incidente: o risco não é alguém esvaziar uma carteira existente, mas sim alguém conseguir fabricar ou vender um dispositivo falsificado que se apresente como genuíno.
O que fazer se você tem um dispositivo Keystone
A orientação da empresa separa dois grupos por data de entrega:
- Dispositivos recebidos antes de 20 de outubro de 2026: continuam sendo considerados genuínos se passam na verificação normal.
- Dispositivos recebidos depois de 20 de outubro de 2026: a Keystone recomenda confirmar a autenticidade diretamente com o suporte da empresa antes de usar o aparelho, já que esse é o período em que a chave comprometida ainda poderia estar em circulação.
Por que isso importa para quem acompanha cripto
O episódio é um lembrete de que a segurança de uma hardware wallet não se resume ao chip ou ao firmware: ela também depende da cadeia de suprimentos e da infraestrutura de verificação da fabricante. Uma chave de autenticidade gravada de fábrica é, por definição, um ponto único de falha — se vazar, não existe patch que a corrija nos aparelhos já fabricados, só a destruição do estoque e a troca de credencial nos próximos lotes.
Até o momento, não há confirmação de que dispositivos falsificados usando a chave roubada tenham efetivamente chegado a clientes. Os dados do incidente vêm exclusivamente da divulgação da própria Keystone, sem auditoria independente publicada até agora.
Fontes
Leia também
Chip espião em Ledger e Trezor drenou US$ 93,2 milhões de 315 carteiras em 47 minutos
A ação da Vale agora negocia 24 horas numa blockchain, mas está em apenas 97 carteiras
Um notebook, US$ 6,3 bilhões e Pyongyang: o maior roubo cripto da história começou em um funcionário da Binance
