Chip espião em Ledger e Trezor drenou US$ 93,2 milhões de 315 carteiras em 47 minutos
Implante em dispositivos de revendedor asiático capturava frase de recuperação. Ataque de outubro foi o pior mês de hacks da história das criptomoedas.
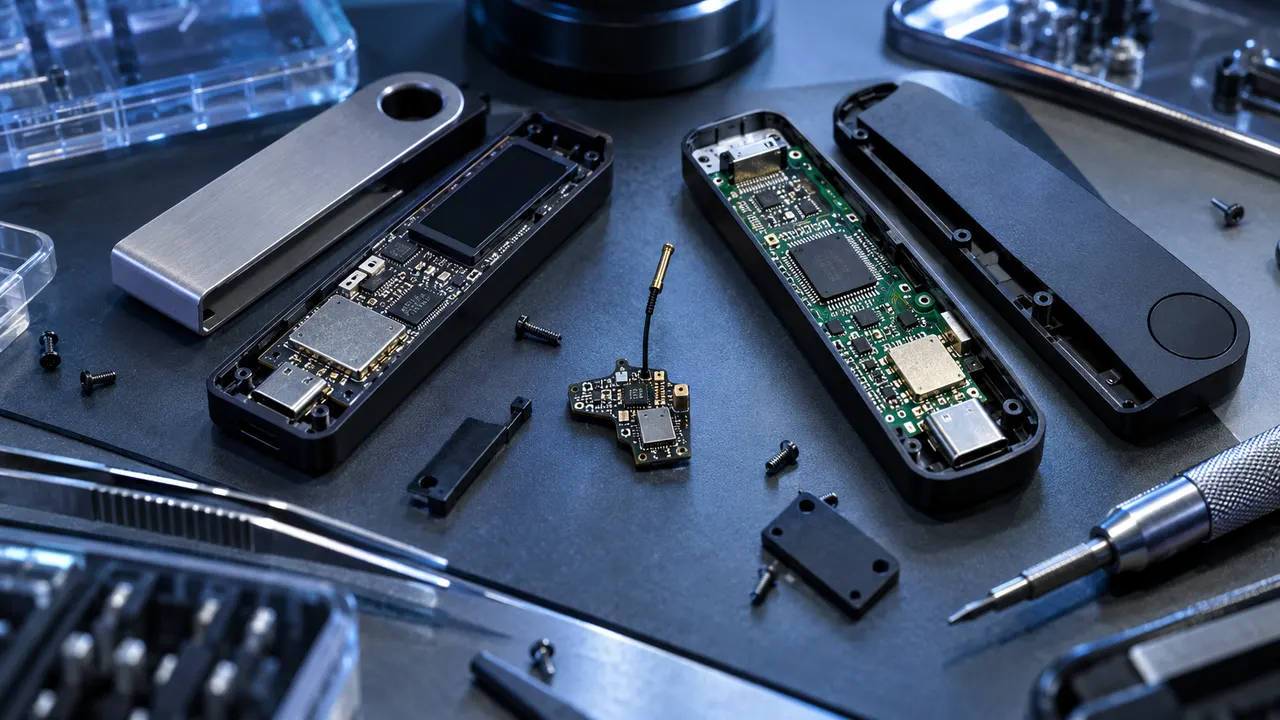
Um chip espião escondido em carteiras de hardware das marcas Ledger e Trezor drenou US$ 93,2 milhões de 315 usuários em apenas 47 minutos, em 9 de outubro de 2026. O implante foi descoberto em dispositivos vendidos pela CryptoBilis, revendedora autorizada do Sudeste Asiático que inseria o microcontrolador antes de vender as carteiras por metade do preço oficial.
Como o chip funciona
Nos dispositivos da Ledger, o implante usa um microcontrolador STM32G431KBU6 e um módulo LTE blindado com antena e eSIM próprio, segundo a BleepingComputer. A peça se conecta às linhas de dados da tela e captura "a saída de exibição e pressionamento de botões" para reconstruir a frase de recuperação de 24 palavras assim que o usuário configura o aparelho.
Na Trezor, o mecanismo é parecido: uma placa extra fica entre a placa principal e a tela, com módulo celular e antena, e "lê a tela, incluindo a frase de recuperação, e a envia sempre que o dispositivo é conectado", segundo alerta publicado pela empresa em 30 de outubro. A própria Trezor descreveu o implante como algo que "parece funcionar como os vistos em dispositivos Ledger".
A cronologia do ataque de US$ 93 milhões
De acordo com a firma de análise on-chain Shattered.io, pesquisadores monitoravam movimentos suspeitos desde 16 de setembro. O atacante fez testes em pequena escala a partir de 25 de setembro em redes como TRON e Ethereum. O golpe em massa ocorreu em 9 de outubro: 315 carteiras foram drenadas em 47 minutos, espalhadas por seis blockchains.
A rede TRON concentrou o maior prejuízo, US$ 70,5 milhões em USDT e TRX de 131 carteiras. Bitcoin somou US$ 16,8 milhões em 122 carteiras, Ethereum US$ 3,7 milhões, BNB Chain US$ 1,45 milhão, Polygon US$ 580 mil e Solana US$ 250 mil. Um detalhe chamou atenção dos analistas: 25 carteiras diferentes assinaram exatamente a mesma transação de aprovação em um intervalo de três segundos, sinal de que um único operador controlava todas as chaves privadas roubadas. A Tether conseguiu congelar cerca de US$ 10 milhões em USDT ligados ao ataque.
Como foi descoberto
A Trezor identificou o problema depois que um cliente na Indonésia relatou, em 28 de outubro, ter comprado uma Safe 5 pela CryptoBilis na Tokopedia em agosto. A empresa cortou a parceria com o revendedor em 9 de outubro, mesma data em que a Ledger confirmou a adulteração em pelo menos um dispositivo. O alerta da Trezor cobre todos os modelos vendidos pela CryptoBilis desde março de 2026.
A CryptoBilis era revendedora autorizada tanto da Ledger quanto da Trezor no Sudeste Asiático, com sede na Malásia. Os dispositivos adulterados eram vendidos por quase metade do preço oficial — um desconto suspeito que deveria ter levantado alertas.
O pior mês de hacks da história das criptomoedas
O caso CryptoBilis não ocorreu em isolamento. Outubro de 2026 teve US$ 6,48 bilhões perdidos em hacks de criptomoedas, segundo dados da PeckShield citados pela KuCoin — alta de 745% sobre os US$ 766 milhões de setembro. O "Cryptobills Ledger Drainer" entrou na lista dos dez maiores ataques do ano, grupo que concentrou 92,3% das perdas totais de 2026 até 31 de outubro, que somam US$ 8,6 bilhões.
O que as empresas dizem
Tanto Ledger quanto Trezor afirmam que dispositivos comprados pelos canais oficiais não têm o implante. O problema está isolado na cadeia de um revendedor terceirizado — não é falha de design das carteiras.
Nenhuma das marcas garante que o cliente consiga identificar visualmente um dispositivo adulterado. A Trezor é direta: diferenças de peso não são teste confiável, e a empresa não recomenda tentar abrir o aparelho para verificar.
O que fazer se comprou uma Ledger ou Trezor
Quem comprou uma carteira fora da loja oficial da marca — em marketplace, revendedor local ou duty free — deve considerar o dispositivo comprometido até prova em contrário. As duas empresas recomendam não configurar o aparelho com uma frase de recuperação existente e, se já tiver sido configurado, mover os fundos imediatamente para uma carteira nova, com frase gerada do zero em um dispositivo comprado direto da fabricante.
Fontes
Leia também
A ação da Vale agora negocia 24 horas numa blockchain, mas está em apenas 97 carteiras
Um notebook, US$ 6,3 bilhões e Pyongyang: o maior roubo cripto da história começou em um funcionário da Binance
Coinbase converte 14 stablecoins para USDC na Europa a partir de hoje: confira se USDT, DAI ou PYUSD estão em sua conta