Ledger confirma chip espião em Nano X vendida por revendedor; uma vítima perdeu US$ 4,9 milhões em bitcoin
Ledger confirmou implante de hardware em carteiras Nano X vendidas pelo revendedor CryptoBilis, na Malásia; segundo a empresa, o chip capturava a frase de recuperação e enviava os dados por rede LTE.
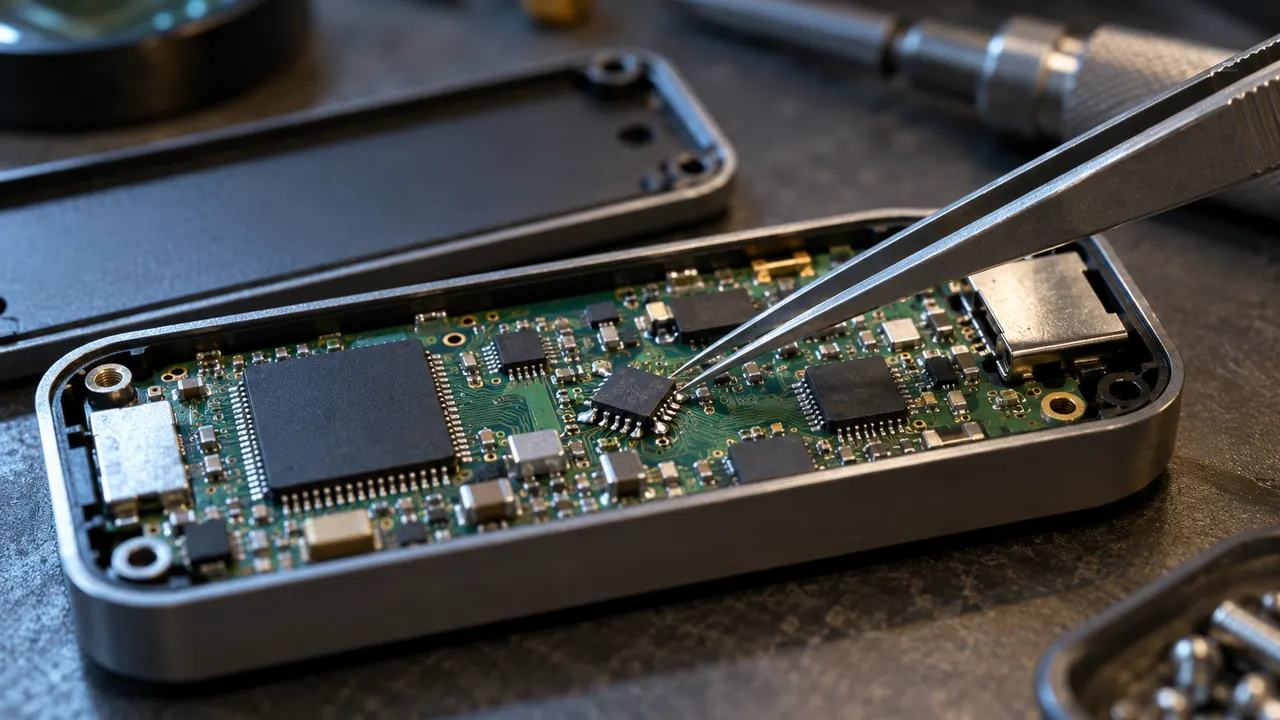
A Ledger confirmou em 10 de outubro de 2026 que carteiras físicas de criptomoeda Nano X vendidas pelo revendedor CryptoBilis, na Malásia, chegaram ao cliente com um chip espião soldado por dentro. Segundo a empresa, "um dos aparelhos de usuários afetados continha um implante de hardware não autorizado". O circuito lia a tela e registrava os cliques dos botões para descobrir a frase de recuperação de 24 palavras e enviava os dados por rede de celular. Em um dos casos ligados à investigação, três endereços de um mesmo usuário foram esvaziados em 60 BTC, cerca de US$ 4,9 milhões, de acordo com a empresa de análise de blockchain Chainalysis.
O caso desloca o ponto fraco. Quem usa carteira física parte do princípio de que a chave privada nunca sai do aparelho, e isso continua valendo contra ataque remoto. Aqui o problema foi a cadeia de venda: o equipamento chegou adulterado às mãos do comprador, antes de ele encostar o dedo no aparelho. Nem a Ledger nem os pesquisadores afirmaram, até agora, em que ponto da cadeia o implante foi instalado nem quem o instalou.
Como funcionava o chip espião na Ledger Nano X
O implante espionava a interface do aparelho em vez de atacar a criptografia. De acordo com a reportagem do BleepingComputer, a primeira variante usava um microcontrolador ST STM32G431KBU6, um eSIM de 2x2 milímetros e um módulo LTE blindado. Para abrir espaço dentro da carcaça, a bateria original foi trocada por uma menor.
A lógica é simples e por isso eficiente. O circuito apenas observa o que a Ledger mostra na telinha e registra qual botão o usuário aperta — o suficiente para reconstruir a sequência de 24 palavras que o dono anota na configuração inicial. Com a frase em mãos, qualquer um recria a carteira em outro dispositivo e assina transações à vontade. Os dados saíam pelo próprio aparelho, via conexão móvel do eSIM, sem depender do computador ou do celular da vítima.
A análise técnica veio de pesquisadores independentes. Mark Karpelès, ex-presidente da Mt. Gox e hoje à frente da Karpeles Lab, descreveu o implante como uma evolução em relação a versões anteriores feitas à mão. A Tibane Labs identificou duas variantes, e a segunda era mais caprichada: aproveitava o espaço da espuma sob o display OLED e mantinha a bateria original. Em ambos os casos, segundo os pesquisadores, o sinal mais evidente de adulteração era o fio de antena visível ao abrir o equipamento.
Cronologia e a resposta da Ledger
Da descoberta à confirmação oficial passaram-se menos de quatro semanas. Os pesquisadores documentaram o implante em 16 de setembro de 2026. Em 9 de outubro, a Ledger abriu investigação e pediu ao CryptoBilis que suspendesse vendas e envios. Em 10 de outubro, a empresa confirmou a adulteração em pelo menos um aparelho. A Ledger afirma que todos os relatos de perda de fundos ligados ao caso envolvem equipamentos vendidos por esse revendedor e classifica como limitado o volume afetado. Ainda segundo o BleepingComputer, os aparelhos adulterados eram oferecidos por quase metade do preço original.
Há um detalhe desconfortável no comunicado: a Ledger reconhece que seu mecanismo de verificação de autenticidade, o Genuine Check, não detecta implantes acrescentados quando o elemento seguro original permanece intacto. Ou seja, o aparelho pode passar na checagem e ainda assim estar com um circuito extra dentro.
A orientação da empresa a quem comprou do CryptoBilis é não concluir a configuração do aparelho. Para quem já ativou, a recomendação é transferir os ativos para uma nova Ledger, com frase de recuperação nova. Trocar de aparelho sem trocar a frase não resolve, porque a frase é justamente o que o implante buscava.
Chainalysis: carteira esvaziada era de operador de golpe
Uma das maiores perdas do caso atingiu, segundo a Chainalysis, alguém que operava um golpe. A empresa de análise de blockchain divulgou na quinta-feira, 15 de outubro de 2026, em publicação no X, que as carteiras esvaziadas pertenciam a quem rodava um task scam, o golpe de tarefas em que as pessoas são pagas para postar avaliações falsas e depois são informadas de que precisam depositar dinheiro próprio para liberar saques.
Ainda segundo a Chainalysis, esse operador movimentou 60 BTC para três endereços de Ledger em 22 de setembro. Em 9 de outubro, as três carteiras foram esvaziadas, uma perda estimada em cerca de US$ 4,9 milhões — outras reportagens falam em US$ 4,8 milhões, diferença que vem da cotação usada. A CoinDesk, que reportou o caso, liga as carteiras aos aparelhos vendidos pelo revendedor sob investigação.
O que o brasileiro deve cuidar ao comprar uma hardware wallet
O recado prático é sobre onde comprar. Carteira física é item de segurança, não acessório de eletrônico qualquer: compre no site do fabricante ou em revenda que ele mesmo lista como oficial, e desconfie de anúncio em marketplace, grupo de Telegram ou loja que oferece desconto agressivo e aparelho pronto para usar.
Três hábitos reduzem o risco. Gere a frase de recuperação você mesmo, no primeiro uso, e nunca aceite um aparelho que venha com palavras já anotadas em papel. Confira a embalagem e qualquer sinal de abertura, incluindo fios soltos se o equipamento parecer violado. E trate a frase como o ativo em si: ela é a carteira, o equipamento é só o cofre.
Até o momento, nenhuma pessoa ou empresa envolvida no caso foi formalmente acusada de crime por autoridade, e o CryptoBilis não se manifestou publicamente nas reportagens consultadas. As informações deste texto são as divulgadas pela Ledger, pelos pesquisadores e pela Chainalysis. Nada aqui é recomendação de investimento.
Fontes
Leia também
Richard Heart, fundador do HEX, é detido em Istambul por alerta da Interpol; token cai 30%
SEC aprova opções binárias sobre indicadores de empresas, incluindo Coinbase, Robinhood e MARA
ETFs de bitcoin e ether perdem US$ 152 milhões em um dia; fundos de BTC somam US$ 535 milhões em saídas no mês